

IBM:n tietoturvatutkijat ilmoittivat äskettäin löytäneensä uuden haittaohjelmaperheen nimeltä "ZeroClear ", jonka iranilainen hakkeriryhmä APT34 on luonut yhdessä xHuntin kanssa . Tämä haittaohjelma kohdistuu Lähi-idän teollisuus- ja energiasektoreihin. Tutkijat eivät paljastaneet uhriyritysten nimiä, mutta julkaisivat yksityiskohtaisen 28-sivuisen raportin, jossa analysoitiin haittaohjelmaa .
ZeroClear vaikuttaa vain Windowsiin, koska, kuten nimestä voi päätellä, sen binääritiedoston ohjelmatietokantapolkua (PDB) käytetään tuhoisan hyökkäyksen suorittamiseen, joka korvaa pääkäynnistystietueen (MBR) ja osiot vaarantuneilla Windows-koneilla.
ZeroClear luokitellaan haittaohjelmaksi, jonka toiminta muistuttaa jossain määrin "Shamoonia" (haittaohjelma, josta keskusteltiin laajalti, koska sitä käytettiin öljy-yhtiöihin kohdistuneisiin hyökkäyksiin vuodesta 2012 lähtien). Vaikka Shamoonilla ja ZeroClearilla on samankaltaisia ominaisuuksia ja toimintaa, tutkijoiden mukaan ne ovat erillisiä haittaohjelmia.
Kuten Shamoon-haittaohjelma, myös ZeroClear käyttää laillista "RawDisk by ElDos" -nimistä kiintolevyohjainta Windows-käyttöjärjestelmää käyttävien kohdetietokoneiden pääkäynnistystietueen (MBR) ja levyosioiden ylikirjoittamiseen.
Vaikka ElDos -ajuria ei ole allekirjoitettu, haittaohjelma onnistuu suorittamaan sen lataamalla haavoittuvan mutta allekirjoittamattoman VirtualBox-ajurin ja hyödyntämällä sitä ohittaakseen allekirjoituksen vahvistusmekanismin ja ladatakseen allekirjoittamattoman ElDos-ajurin.
Tätä haittaohjelmaa käytetään raa'alla voimalla tehtävänä hyökkäyksillä, joilla pyritään pääsemään käsiksi heikosti suojattuihin verkkojärjestelmiin. Kun hyökkääjät tartuttavat kohdelaitteen, he levittävät haittaohjelmaa yrityksen verkkoon tartuntaprosessin viimeisenä vaiheena.
”ZeroCleare -puhdistin on osa kokonaishyökkäyksen viimeistä vaihetta. Se on suunniteltu ottamaan käyttöön kaksi erilaista muotoa, jotka on sovitettu 32- ja 64-bittisiin järjestelmiin.
Yleinen tapahtumien kulku 64-bittisillä koneilla sisältää haavoittuvan allekirjoitetun ohjaimen käyttämisen ja sitten sen hyödyntämisen kohdelaitteessa, jotta ZeroCleare voi ohittaa Windowsin laitteiston abstraktiokerroksen ja ohittaa joitain käyttöjärjestelmän suojatoimenpiteitä, jotka estävät allekirjoittamattomia ohjaimia suorittamasta 64-bittisiä koneet ', lukee IBM-raportti.
Tämän ketjun ensimmäinen ohjain on nimeltään soy.exe , ja se on Turla-ajurilataajan muunneltu versio.
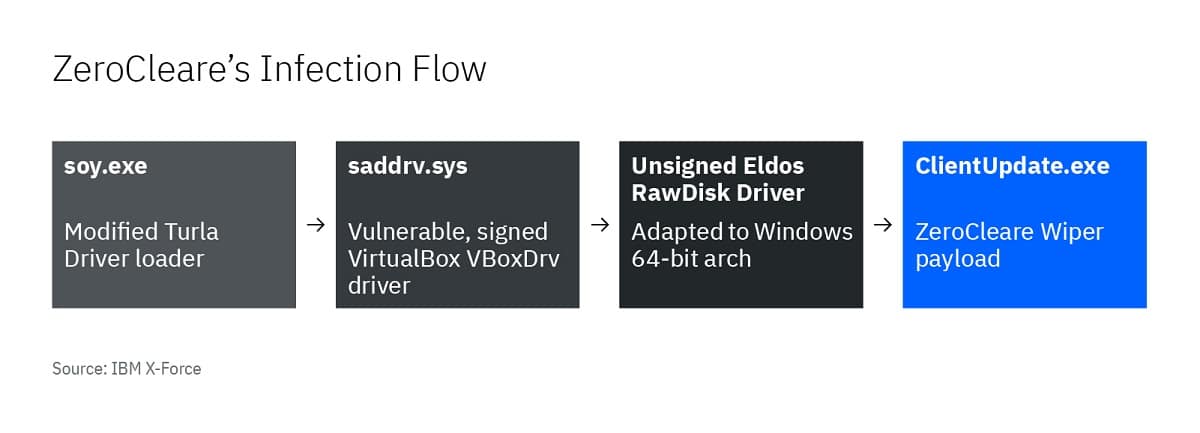
Tätä ajuria käytetään lataamaan haavoittuva versio VirtualBox-ajurista , jota hyökkääjät hyödyntävät ladatakseen EldoS RawDisk -ajurin. RawDisk on laillinen apuohjelma, jota käytetään tiedostojen ja osioiden käsittelyyn, ja Shamoon-hyökkääjät käyttivät sitä myös MBR:ään pääsyyn.
Saadakseen pääsyn laitteen ytimeen ZeroCleare käyttää tarkoituksellisesti haavoittuvaa ohjainta ja haitallisia PowerShell / Batch-komentosarjoja ohittaakseen Windows-ohjaimet. Lisäämällä nämä taktiikat ZeroCleare levisi lukemattomiin laitteisiin tartunnan saaneessa verkossa kylväen tuhoavan hyökkäyksen siemeniä, joka voi vaikuttaa tuhansiin laitteisiin ja aiheuttaa seisokkeja, joiden palautuminen voi kestää kuukausia. "
Vaikka monet tutkijoiden paljastamista APT-kampanjoista keskittyvät kybervakoiluun, jotkut samoista ryhmistä suorittavat myös tuhoisia operaatioita. Historiallisesti monet näistä operaatioista ovat tapahtuneet Lähi-idässä ja kohdistuneet energiayhtiöihin ja tuotantolaitoksiin, jotka ovat elintärkeitä kansallisia voimavaroja.
Vaikka tutkijat eivät ole lopullisesti tunnistaneet mitään tiettyä organisaatiota , joka olisi vastuussa tästä haittaohjelmasta, he aluksi ehdottivat, että APT33 oli osallisena ZeroClearin luomisessa.
Ja sitten myöhemmin IBM väitti, että APT33 ja APT34 loivat ZeroClearen, mutta pian asiakirjan julkaisemisen jälkeen attribuutio muuttui xHuntiksi ja APT34: ksi, ja tutkijat myönsivät, etteivät he olleet XNUMX-prosenttisesti varmoja.
Tutkijoiden mukaan ZeroClear-hyökkäykset eivät ole opportunistisia , vaan näyttävät olevan kohdennettuja operaatioita tiettyjä sektoreita ja organisaatioita vastaan.